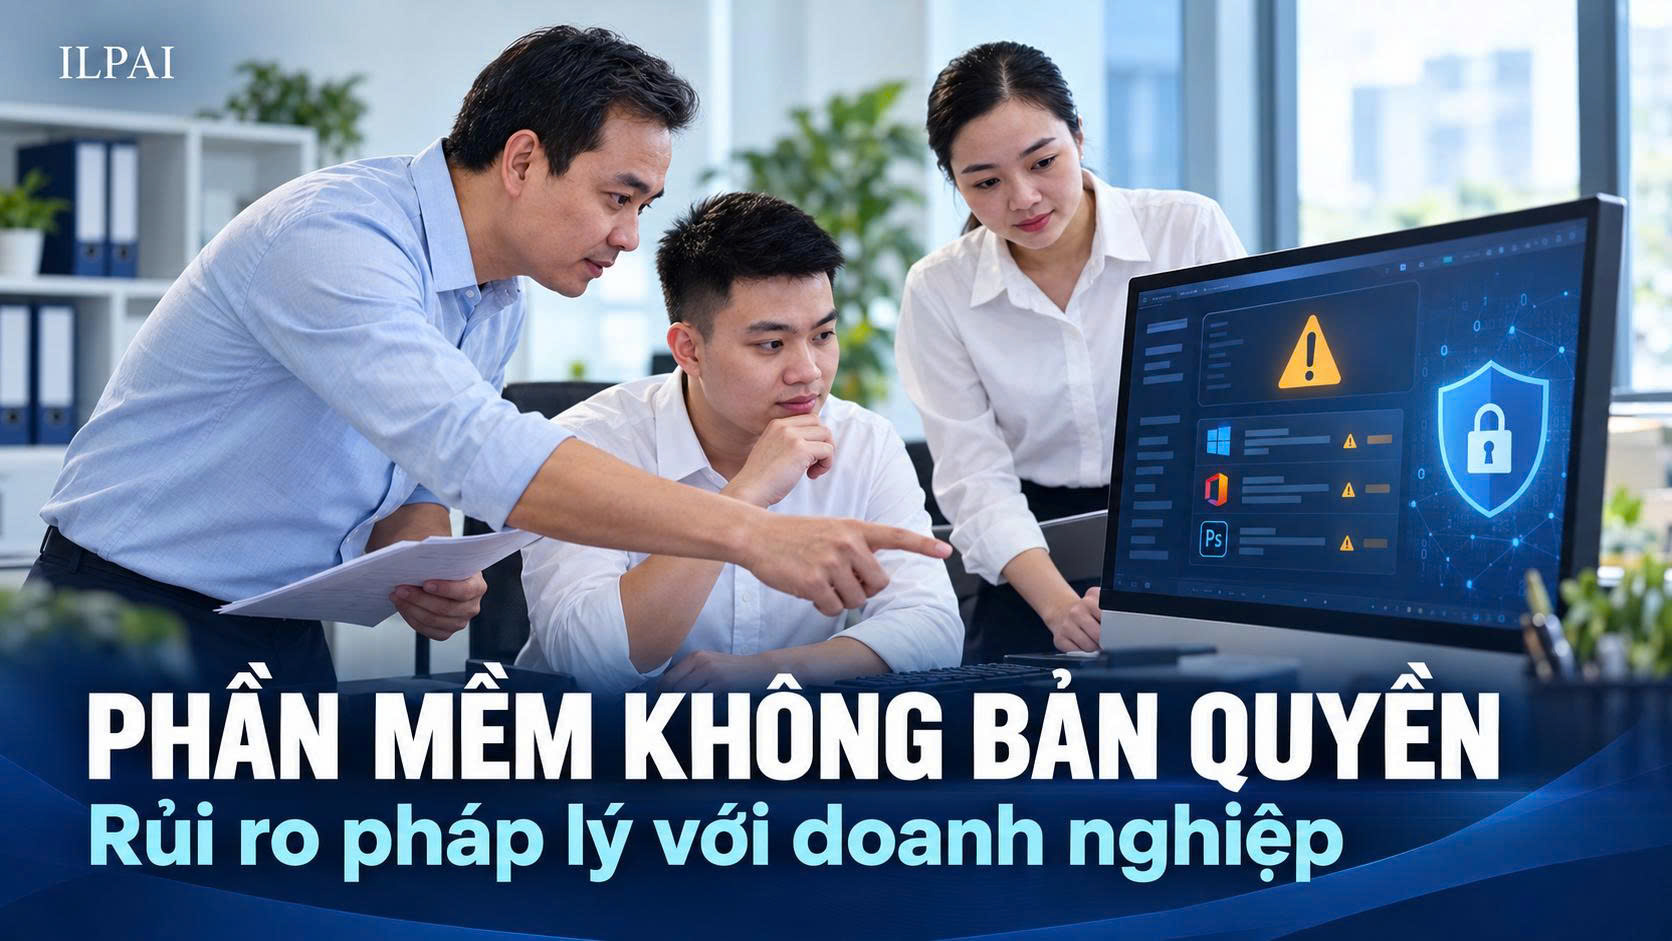
Một chiếc máy tính được cài đầy đủ phần mềm, hoạt động ổn định chưa đồng nghĩa với việc doanh nghiệp đã có quyền sử dụng hợp pháp. Đằng sau khoản chi phí tưởng như tiết kiệm có thể là rủi ro về bản quyền, an toàn dữ liệu và sự gián đoạn hoạt động kinh doanh.
Bài viết “Hiểm họa tiềm ẩn từ sử dụng phần mềm không rõ nguồn gốc” của Báo Tuyên Quang, được Báo Mới dẫn lại, đặt ra vấn đề đáng quan tâm: việc cài đặt phần mềm bẻ khóa vẫn được một số cá nhân, tổ chức xem là cách giảm chi phí, trong khi những nguy cơ về pháp lý và mất an toàn thông tin chưa được nhận thức đầy đủ.
Đối với doanh nghiệp, câu chuyện này cần được nhìn từ chính quy trình mua sắm, quản lý thiết bị và bảo vệ tài sản. Khi hợp đồng, hồ sơ kế toán, dữ liệu khách hàng và thông tin kinh doanh đều được xử lý trên máy tính, nguồn gốc phần mềm trở thành một vấn đề quản trị cần được người đứng đầu quan tâm.
Máy tính có phần mềm sẵn: Đừng bỏ qua quyền sử dụng
Có thể hình dung một tình huống quen thuộc: doanh nghiệp mua máy tính, cửa hàng cam kết “cài đầy đủ phần mềm văn phòng”. Người nhận bàn giao kiểm tra máy chạy tốt, mở được tài liệu, sử dụng được bảng tính rồi nghiệm thu.
Tuy nhiên, việc cài đặt thành công và quyền sử dụng hợp pháp là hai vấn đề khác nhau. Một phần mềm đã được kích hoạt vẫn cần được kiểm tra về nguồn cấp phép, đối tượng được sử dụng, thời hạn và phạm vi sử dụng.
Chương trình máy tính là đối tượng được bảo hộ quyền tác giả theo pháp luật sở hữu trí tuệ. Vì vậy, khi sử dụng, doanh nghiệp cần xác định căn cứ cấp phép phù hợp, thay vì chỉ dựa vào lời giới thiệu của người bán hoặc trạng thái hoạt động trên thiết bị.
Hóa đơn mua máy tính cũng cần được đọc đúng phạm vi. Nếu hồ sơ chỉ thể hiện việc mua thiết bị, doanh nghiệp cần kiểm tra thêm liệu quyền sử dụng phần mềm có thực sự nằm trong gói hàng được cung cấp hay không.
Trong hợp đồng mua sắm, những nội dung như tên phần mềm, loại giấy phép, số lượng thiết bị hoặc người dùng, thời hạn và trách nhiệm của nhà cung cấp nên được xác định cụ thể. Một cam kết chung chung “máy có đầy đủ phần mềm” dễ để lại khoảng trống khi phát sinh tranh chấp.
Khoản tiết kiệm có thể trở thành chi phí khắc phục
Phần mềm bị can thiệp để vượt qua cơ chế cấp phép có thể đi kèm nguy cơ mã độc, đánh cắp thông tin hoặc mất an toàn hệ thống. Đây cũng là cảnh báo được nêu trong bài báo của Báo Tuyên Quang.
Từ góc độ quản trị, doanh nghiệp cần tính đến những tình huống cụ thể: bộ phận kế toán không truy cập được dữ liệu vào thời điểm phải hoàn thành báo cáo; hồ sơ khách hàng bị phát tán; tài khoản quản trị bị chiếm quyền; hoặc hoạt động bán hàng bị gián đoạn vì thiết bị phải ngừng sử dụng để xử lý sự cố.
Những thiệt hại này có thể kéo theo chi phí phục hồi dữ liệu, thuê chuyên gia kỹ thuật, kiểm tra hệ thống và giải quyết khiếu nại. Uy tín với khách hàng, đối tác cũng có thể bị ảnh hưởng.
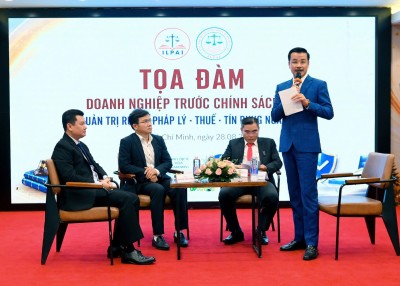
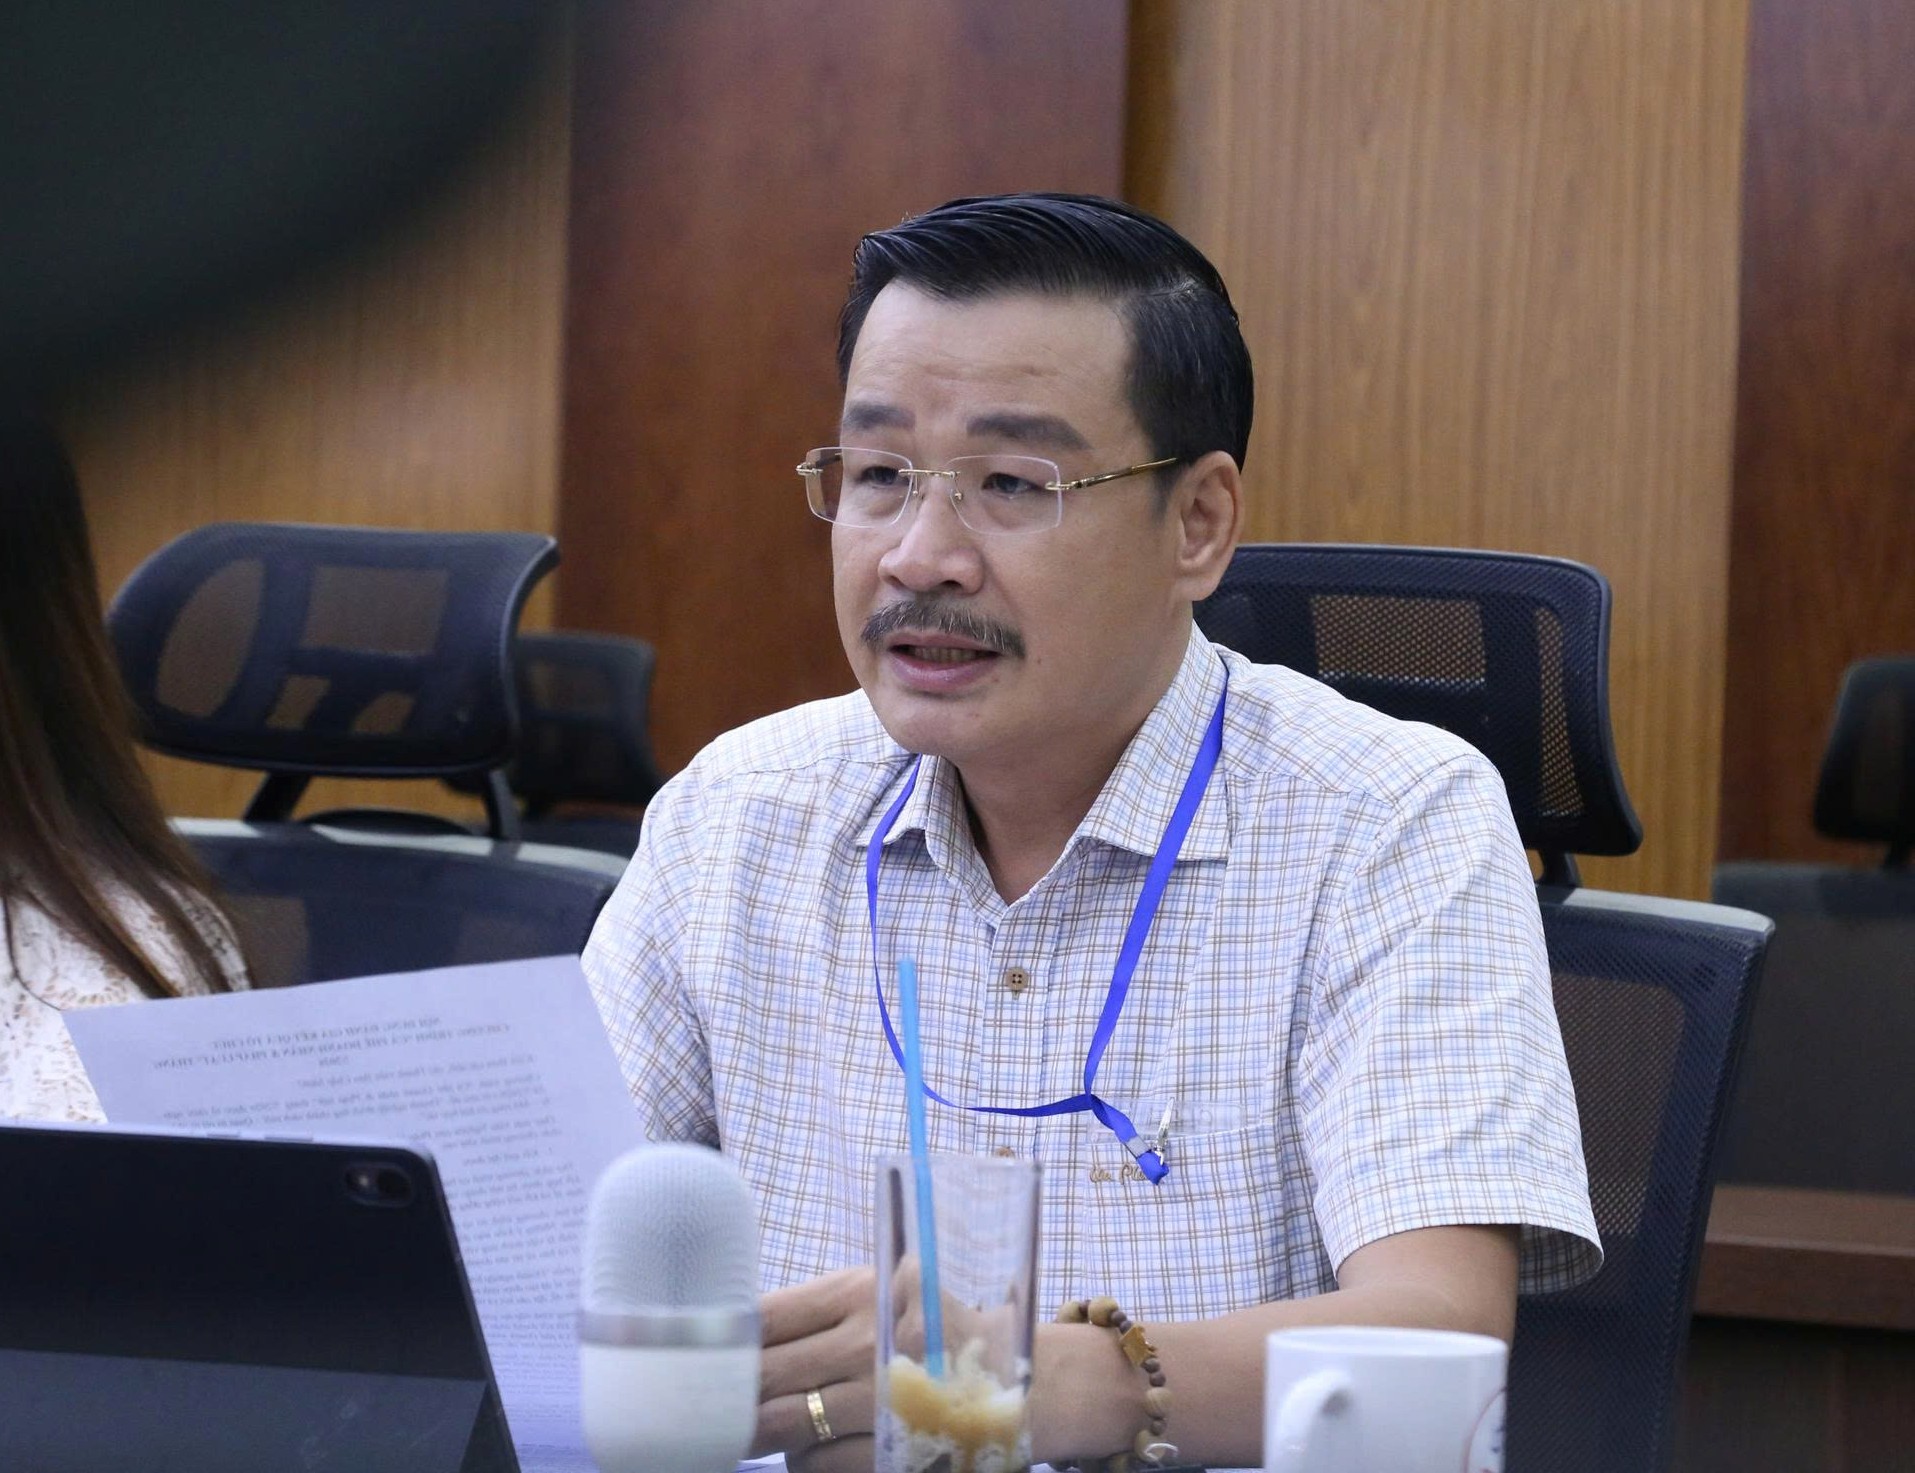
TS. Thái Ngọc Sơn, Viện trưởng Viện Nghiên cứu Pháp lý & Công chúng ILPAI, nhấn mạnh: “Doanh nghiệp cần tính đủ chi phí của một quyết định tiết kiệm. Giảm được tiền mua phần mềm nhưng để dữ liệu khách hàng, hồ sơ kế toán và hoạt động kinh doanh đối mặt với rủi ro thì khoản tiết kiệm đó chưa chắc có lợi. Người quản lý cần biết doanh nghiệp đang dùng phần mềm gì, được cấp phép đến đâu và ai chịu trách nhiệm kiểm soát.”
Nhân viên tự cài đặt: Cần xem lại cơ chế quản lý
Một vấn đề khác là nhân viên tự tải, cài đặt phần mềm để xử lý công việc. Người quản lý có thể không trực tiếp yêu cầu, bộ phận mua sắm cũng không thực hiện thanh toán, nhưng phần mềm vẫn hiện diện trên thiết bị và được sử dụng trong hoạt động của doanh nghiệp.
Trong trường hợp phát sinh vi phạm, trách nhiệm của từng chủ thể phải được đánh giá trên cơ sở hành vi, chứng cứ và quy định áp dụng. Không thể chỉ căn cứ vào chức danh để quy trách nhiệm cho người đứng đầu; cũng không nên cho rằng việc nhân viên tự thực hiện đương nhiên loại trừ mọi trách nhiệm của doanh nghiệp.
Về phòng ngừa, doanh nghiệp cần xác định ai được phép cài đặt, ai phê duyệt nhu cầu sử dụng và bộ phận nào có trách nhiệm kiểm tra. Nếu mọi người đều có thể tự tải phần mềm từ internet, việc kiểm soát bản quyền và an toàn hệ thống sẽ khó đạt hiệu quả.
Theo TS. Thái Ngọc Sơn: “Một quy định nội bộ chỉ có ý nghĩa khi có người thực hiện và có cách kiểm tra. Doanh nghiệp nên phân công rõ trách nhiệm giữa bộ phận mua sắm, người quản lý kỹ thuật và người sử dụng. Khi phát hiện phần mềm không rõ nguồn gốc, phải có quy trình xử lý kịp thời, tránh để sai sót kéo dài thành thói quen.”
Cần phân biệt rủi ro bản quyền và rủi ro an toàn thông tin
Trong thực tế, hai vấn đề này thường được nói chung, nhưng cần đánh giá riêng.
Phần mềm có giấy phép hợp lệ vẫn cần được cập nhật, cấu hình và sử dụng an toàn. Ngược lại, một phần mềm chưa gây ra sự cố kỹ thuật không có nghĩa việc sử dụng đã đáp ứng yêu cầu về bản quyền.
Doanh nghiệp vì thế cần thực hiện đồng thời hai việc: kiểm tra quyền sử dụng và kiểm soát an toàn hệ thống. Mua bản quyền là một bước cần thiết đối với phần mềm thuộc diện phải được cấp phép, nhưng không thay thế cho việc sao lưu dữ liệu, quản lý tài khoản và đào tạo nhân viên.
Cũng cần tránh cách hiểu rằng mọi phần mềm miễn phí đều có vấn đề. Doanh nghiệp có thể lựa chọn phần mềm miễn phí hoặc mã nguồn mở phù hợp với nhu cầu, song vẫn phải đọc và tuân thủ điều kiện cấp phép, nhất là phạm vi sử dụng trong hoạt động kinh doanh.
Doanh nghiệp nên bắt đầu từ đâu?
Từ góc nhìn của ILPAI, việc rà soát có thể bắt đầu bằng những công việc thiết thực.
Đối với doanh nghiệp, câu chuyện này cần được nhìn từ chính quy trình mua sắm, quản lý thiết bị và bảo vệ tài sản. Khi hợp đồng, hồ sơ kế toán, dữ liệu khách hàng và thông tin kinh doanh đều được xử lý trên máy tính, nguồn gốc phần mềm trở thành một vấn đề quản trị cần được người đứng đầu quan tâm.
Máy tính có phần mềm sẵn: Đừng bỏ qua quyền sử dụng
Có thể hình dung một tình huống quen thuộc: doanh nghiệp mua máy tính, cửa hàng cam kết “cài đầy đủ phần mềm văn phòng”. Người nhận bàn giao kiểm tra máy chạy tốt, mở được tài liệu, sử dụng được bảng tính rồi nghiệm thu.
Tuy nhiên, việc cài đặt thành công và quyền sử dụng hợp pháp là hai vấn đề khác nhau. Một phần mềm đã được kích hoạt vẫn cần được kiểm tra về nguồn cấp phép, đối tượng được sử dụng, thời hạn và phạm vi sử dụng.
Chương trình máy tính là đối tượng được bảo hộ quyền tác giả theo pháp luật sở hữu trí tuệ. Vì vậy, khi sử dụng, doanh nghiệp cần xác định căn cứ cấp phép phù hợp, thay vì chỉ dựa vào lời giới thiệu của người bán hoặc trạng thái hoạt động trên thiết bị.
Hóa đơn mua máy tính cũng cần được đọc đúng phạm vi. Nếu hồ sơ chỉ thể hiện việc mua thiết bị, doanh nghiệp cần kiểm tra thêm liệu quyền sử dụng phần mềm có thực sự nằm trong gói hàng được cung cấp hay không.
Trong hợp đồng mua sắm, những nội dung như tên phần mềm, loại giấy phép, số lượng thiết bị hoặc người dùng, thời hạn và trách nhiệm của nhà cung cấp nên được xác định cụ thể. Một cam kết chung chung “máy có đầy đủ phần mềm” dễ để lại khoảng trống khi phát sinh tranh chấp.
Khoản tiết kiệm có thể trở thành chi phí khắc phục
Phần mềm bị can thiệp để vượt qua cơ chế cấp phép có thể đi kèm nguy cơ mã độc, đánh cắp thông tin hoặc mất an toàn hệ thống. Đây cũng là cảnh báo được nêu trong bài báo của Báo Tuyên Quang.
Từ góc độ quản trị, doanh nghiệp cần tính đến những tình huống cụ thể: bộ phận kế toán không truy cập được dữ liệu vào thời điểm phải hoàn thành báo cáo; hồ sơ khách hàng bị phát tán; tài khoản quản trị bị chiếm quyền; hoặc hoạt động bán hàng bị gián đoạn vì thiết bị phải ngừng sử dụng để xử lý sự cố.
Những thiệt hại này có thể kéo theo chi phí phục hồi dữ liệu, thuê chuyên gia kỹ thuật, kiểm tra hệ thống và giải quyết khiếu nại. Uy tín với khách hàng, đối tác cũng có thể bị ảnh hưởng.
TS. Thái Ngọc Sơn, Viện trưởng Viện Nghiên cứu Pháp lý & Công chúng ILPAI, nhấn mạnh: “Doanh nghiệp cần tính đủ chi phí của một quyết định tiết kiệm. Giảm được tiền mua phần mềm nhưng để dữ liệu khách hàng, hồ sơ kế toán và hoạt động kinh doanh đối mặt với rủi ro thì khoản tiết kiệm đó chưa chắc có lợi. Người quản lý cần biết doanh nghiệp đang dùng phần mềm gì, được cấp phép đến đâu và ai chịu trách nhiệm kiểm soát.”
Nhân viên tự cài đặt: Cần xem lại cơ chế quản lý
Một vấn đề khác là nhân viên tự tải, cài đặt phần mềm để xử lý công việc. Người quản lý có thể không trực tiếp yêu cầu, bộ phận mua sắm cũng không thực hiện thanh toán, nhưng phần mềm vẫn hiện diện trên thiết bị và được sử dụng trong hoạt động của doanh nghiệp.
Trong trường hợp phát sinh vi phạm, trách nhiệm của từng chủ thể phải được đánh giá trên cơ sở hành vi, chứng cứ và quy định áp dụng. Không thể chỉ căn cứ vào chức danh để quy trách nhiệm cho người đứng đầu; cũng không nên cho rằng việc nhân viên tự thực hiện đương nhiên loại trừ mọi trách nhiệm của doanh nghiệp.
Về phòng ngừa, doanh nghiệp cần xác định ai được phép cài đặt, ai phê duyệt nhu cầu sử dụng và bộ phận nào có trách nhiệm kiểm tra. Nếu mọi người đều có thể tự tải phần mềm từ internet, việc kiểm soát bản quyền và an toàn hệ thống sẽ khó đạt hiệu quả.
Theo TS. Thái Ngọc Sơn: “Một quy định nội bộ chỉ có ý nghĩa khi có người thực hiện và có cách kiểm tra. Doanh nghiệp nên phân công rõ trách nhiệm giữa bộ phận mua sắm, người quản lý kỹ thuật và người sử dụng. Khi phát hiện phần mềm không rõ nguồn gốc, phải có quy trình xử lý kịp thời, tránh để sai sót kéo dài thành thói quen.”
Cần phân biệt rủi ro bản quyền và rủi ro an toàn thông tin
Trong thực tế, hai vấn đề này thường được nói chung, nhưng cần đánh giá riêng.
Phần mềm có giấy phép hợp lệ vẫn cần được cập nhật, cấu hình và sử dụng an toàn. Ngược lại, một phần mềm chưa gây ra sự cố kỹ thuật không có nghĩa việc sử dụng đã đáp ứng yêu cầu về bản quyền.
Doanh nghiệp vì thế cần thực hiện đồng thời hai việc: kiểm tra quyền sử dụng và kiểm soát an toàn hệ thống. Mua bản quyền là một bước cần thiết đối với phần mềm thuộc diện phải được cấp phép, nhưng không thay thế cho việc sao lưu dữ liệu, quản lý tài khoản và đào tạo nhân viên.
Cũng cần tránh cách hiểu rằng mọi phần mềm miễn phí đều có vấn đề. Doanh nghiệp có thể lựa chọn phần mềm miễn phí hoặc mã nguồn mở phù hợp với nhu cầu, song vẫn phải đọc và tuân thủ điều kiện cấp phép, nhất là phạm vi sử dụng trong hoạt động kinh doanh.
Doanh nghiệp nên bắt đầu từ đâu?
Từ góc nhìn của ILPAI, việc rà soát có thể bắt đầu bằng những công việc thiết thực.
- Thứ nhất, kiểm kê phần mềm đang sử dụng. Danh sách cần thể hiện phần mềm được cài trên thiết bị nào, phục vụ công việc gì, ai sử dụng và tình trạng cấp phép ra sao.
- Thứ hai, tập hợp hồ sơ chứng minh quyền sử dụng. Tùy hình thức cung cấp, hồ sơ có thể gồm hợp đồng, hóa đơn, xác nhận cấp phép, tài khoản quản trị hoặc thông tin thuê bao. Cần đối chiếu số lượng được cấp phép với thực tế sử dụng.
- Thứ ba, kiểm soát việc cài đặt mới. Nhân viên có nhu cầu cần được hướng dẫn đề xuất, phê duyệt và cài đặt qua đầu mối phụ trách. Hạn chế việc tự tải công cụ bẻ khóa hoặc phần mềm từ nguồn không xác định.
- Thứ tư, rà soát hợp đồng với nhà cung cấp. Cần quy định rõ nghĩa vụ cung cấp phần mềm hợp pháp, bàn giao thông tin cấp phép, hỗ trợ xác minh và trách nhiệm khi không thực hiện đúng cam kết.
- Thứ năm, xử lý phần mềm không đáp ứng yêu cầu và bảo vệ dữ liệu. Việc thay thế, gỡ bỏ cần có phương án sao lưu, duy trì công việc và hỗ trợ kỹ thuật phù hợp, tránh tạo thêm gián đoạn.
TS. Thái Ngọc Sơn cho rằng: “Doanh nghiệp nhỏ có thể bắt đầu bằng một bảng kiểm kê và một người chịu trách nhiệm rõ ràng. Khi biết mình đang sử dụng gì, còn thiếu hồ sơ nào và cần khắc phục ở đâu, doanh nghiệp sẽ chủ động hơn trong cả quản lý chi phí lẫn phòng ngừa rủi ro pháp lý.”
Sử dụng phần mềm hợp pháp cần trở thành một phần của nề nếp quản trị. Kiểm tra ngay từ khi mua sắm, lưu giữ đầy đủ hồ sơ và hướng dẫn nhân viên sử dụng đúng cách sẽ giúp doanh nghiệp bảo vệ tốt hơn dữ liệu, nguồn lực và uy tín của mình.
Sử dụng phần mềm hợp pháp cần trở thành một phần của nề nếp quản trị. Kiểm tra ngay từ khi mua sắm, lưu giữ đầy đủ hồ sơ và hướng dẫn nhân viên sử dụng đúng cách sẽ giúp doanh nghiệp bảo vệ tốt hơn dữ liệu, nguồn lực và uy tín của mình.
Viện Nghiên cứu Pháp lý & Công chúng ILPAI
Vững vàng pháp lý – Lan tỏa truyền thông
Vững vàng pháp lý – Lan tỏa truyền thông